安全避坑
加密货币骗局的 6 种场景与识别方法
假客服、钓鱼网站、盈利截图、高收益保本话术、来源不明的代币和提币地址替换,各有可以识别的信号。遇到要你转钱、登录或签授权的请求,先回官方渠道核实;对方不催,也未必安全。
设想一个场景:你刚在朋友圈发了句「终于买上了」。当天晚上来了三个陌生好友申请,其中一个上来就问你在哪个平台操作的。
骗子常从你公开发的内容找切入点,对方说得出你用哪个平台、买了什么,不代表他是官方,可能只是看过你发的动态。
场景一:客服主动联系你
你在某个群里问了一句"提现怎么一直在审核中",几分钟后有人私信你,头像是交易所 Logo,自称官方客服,说可以帮你加急。
主动找来的“客服”应先视为身份未核实。不要通过对方提供的链接登录,也不要交出密码、验证码或助记词。自己打开官网或官方 App 联系客服。对方给的账号、网址、电话,可以在币安的官方验证页里查是不是官方的。
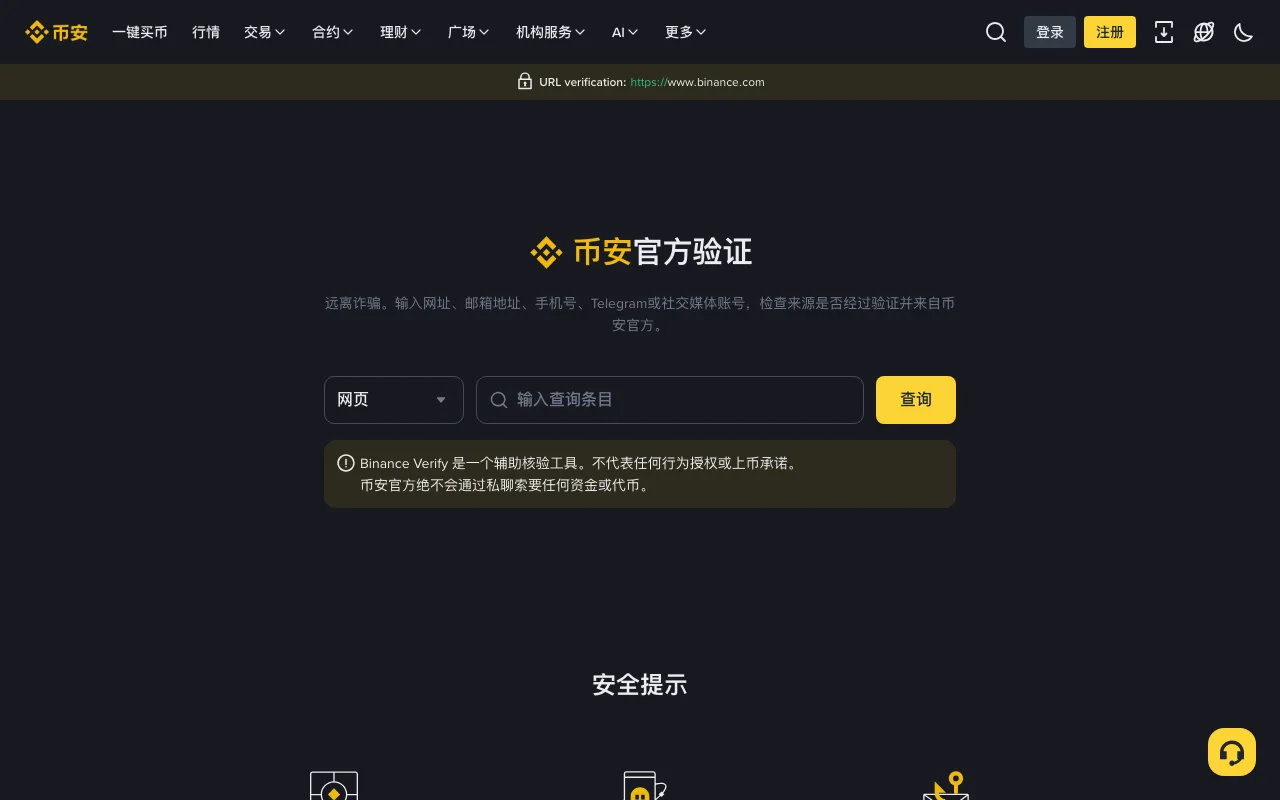
币安官方验证页,可以查网址、邮箱、手机号、Telegram 和社交媒体账号是不是官方的。截图来自 binance.com,2026 年 9 月 23 日,未登录状态。
场景二:让你去某个网站"验证"或"解冻"
对方会给你一个链接,域名和官网极其相似——多一个字母、换一个后缀、用形近字符。页面做得和真的一模一样,你输入账号密码和 2FA 验证码,账户就可能被盗用。
其中一个明确的危险信号是:你被要求在一个非官方域名上输入密码或验证码。
确认官网地址后,把它加入浏览器书签;平台支持时设置防钓鱼码,作为核对邮件的辅助。自称官方、却没带这串码或码对不上的邮件,先当作可疑:不点里面的链接,自己打开官方 App 或官网核实。
场景三:有人给你看盈利截图
可能是社交平台上"晒单"的陌生人,可能是恋爱交友软件上聊了两周的对象。共同点是:先建立信任,再展示收益,最后引导你去一个你没听说过的平台或 App。
截图这东西,伪造成本几乎是零。一张盈利截图不构成任何证据。
更关键的信号是"引导你去一个陌生平台"。如果那是对方搭建的假平台,余额和盈利数字可以伪造,提现时还可能被要求追加“税费”或“解冻金”。
场景四:拿高收益和保本打包招揽
"每天 1%"、"保本保息"、"稳定年化 300%"。
正规理财产品也可能亏本金,通常也不会跟你承诺保本保息。上面这类说法,再加上拉人头、要你不断追加资金、提现前先交钱,出现任何一条都先停手。
场景五:有人给你转来一笔不明代币
你的钱包里突然多了一些你没买过的代币,价值显示不低。它可能引导你去假网站“兑换”,再诱导你泄露助记词,或签署会危及其他资产的授权与交易。
来源不明的代币,先不要与它交互:不交易、不授权、不点击代币详情里的任何链接。
场景六:提币时地址被替换
恶意软件或剪贴板劫持程序会在你复制钱包地址后,把粘贴出来的内容换成攻击者的地址。地址很长,开头和结尾又常常被界面省略,你很难一眼看出不同。
粘贴后,从可信的收款来源逐段核对完整地址,不能只看首尾。 MetaMask 的地址投毒说明提醒,相似地址可能故意保留相近的首尾字符。还要确认网络与必要的 Memo/Tag。金额大的,先转一小笔确认到账,下一笔照样重新核对。常用的收款地址,可以在交易所里加进提币白名单,之后只能提到名单里的地址。
这些场景的共同点
对方催你马上操作时要警惕:加急、限时、账户即将冻结,都是为了不让你停下来想。但杀猪盘会陪你聊几个月,一点都不急,所以对方不催,也未必安全。
任何要你转钱、登录、签授权的请求,先停下来,自己打开官方 App 或官网核实一次。
已经转了钱或泄露了信息,怎么办
- 泄露了密码或验证码:马上从官方 App 改密码、重新绑定两步验证,在设备管理里删掉不认识的登录设备。
- 泄露了助记词或私钥:这个钱包要当作已经落到别人手里。新建一个钱包(新的助记词),把还没被转走的资产尽快转过去,旧钱包不再使用。
- 签过可疑授权,助记词没泄露:先撤销那笔授权。授权可以在区块浏览器(比如 Etherscan)的授权检查页里撤销,不过要先连接钱包,由这个地址本人发起一笔链上交易才能撤掉。弄不清自己到底签了什么,再按上一条把资产转到新钱包。
- 钱已经转出:保存聊天记录、订单号和交易哈希,从官方 App 客服入口报告,同时联系你的银行和当地警方。
- 有人主动说能帮你追回:一律不付钱。这是专门找受害者下手的第二轮骗局。
相关阅读
- 币安注册与认证卡点 —— 防钓鱼码和 2FA 为什么注册当天就要设好
- 加密货币入门术语:从现货、合约到私钥和助记词 —— 私钥、助记词、授权这些词的准确含义
- 第一次买加密货币前,先确认地区、平台和保管方式
- P2P 每一步钱在谁手里 —— 假回单和代付款的识别方法